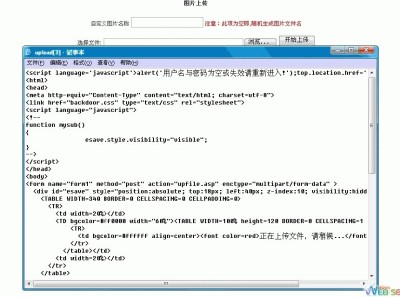
http://127.0.0.1/Clkj_Admin/upload.asp验证了权限,关闭脚本绕过。......
网站首页 > 网站漏洞

有注入点默认数据库:data/xy#!123.mdb默认账户和密码:admin admin有很多网站都是有防注入的,这个时候我们可以下载数据库,然后本地搭建,替换原来的数据库,进行注入得到管理员账户和密码后台拿shell有个网站配置,在网站名称里面直接添加...

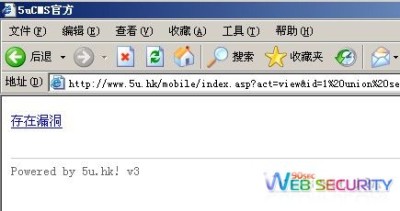
漏洞文件:/mobile/index.asp漏洞说明:未对变量id过滤 导致产生sql注入!漏洞测试:http://www.5u.hk/ 官方漏洞证明:......
