
源码下载地址 http://www.mycodes.net/25/2177.htm后门文件:HXINCLUDE/Admin_Upfile.asp......
网站首页 > 网站漏洞

前言:前阶段测试了下讯时后台管理系统,这个系统有个很吊的功能,就是能记录管理登录日志(包括用户名和ip),而且还不能在后台删除。我艹,在我测试的时候,一直在用admin测试后来居然被管理员发现,居然找到我,让我停止攻击。无语了~ 在之后的渗透中我...

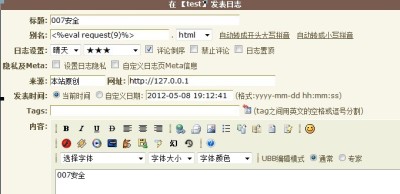
版本:PJblog 3.2.9.518(2012/5/9日时为最新版本) 漏洞利用条件: 1、使用全静态模式(默认情况是全静态模式) 2、用户可以发帖(默认普通用户不能发帖,所以有点鸡肋) 漏洞描述:PJblog 3...
