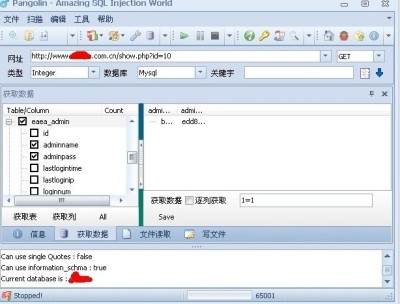
关键字:Powered by 咿呀咿呀淘客家族关键字:inurl:announce.php?announceid=4(疯子补充 注入点http://www.XXXX.com/show.php?id=10 ID是任意的默认后台http://www...
网站首页 > 网站漏洞

Target: http://m.6.cn/detail.php?id=461553Host IP: ...


phpcms v9现在安全多了,拿shell确实很麻烦,但无意中还是发现了个漏洞,原来phpcms2008拿shell方法还是很多的,但在v9都用不了了,但是不知道为啥phpcmcs v9会出现这么低级的漏洞,实在无语了..操作方法:进入后台后点击界面--...
