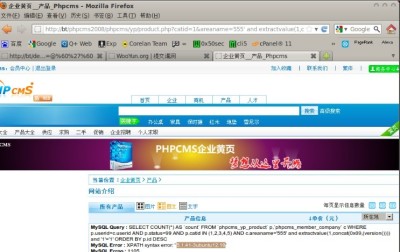
phpcms 企业黄页模块由于参数未过滤存在SQL注射漏洞,允许攻击者执行SQL语句.0day是幌子,鸡肋是真的,由于影响比较小,不会造成什么危害,N久之前发现的鸡肋,发出来给博客滥竽充数啦.漏洞证明:http://www.xxxx.com /phpcms...
网站首页 > 网站漏洞
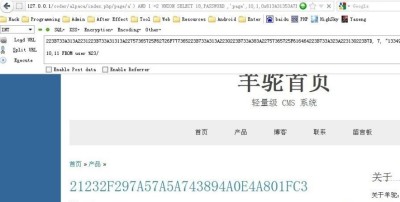
Ue批量查了一下源码 整个系统都在注入 注入羊驼CMS sql injection & getShell 额,单引号啊,还需要绕过,开gpc就惨了,然而,发现这个伟大的cms,竟然自动去除gpc …// 去除Magic_Qu...